🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK

Aloísio Vítor
Image Processing Expert
Publicado Sep 16, 2026
Actualizado Sep 16, 2026 · min de lectura
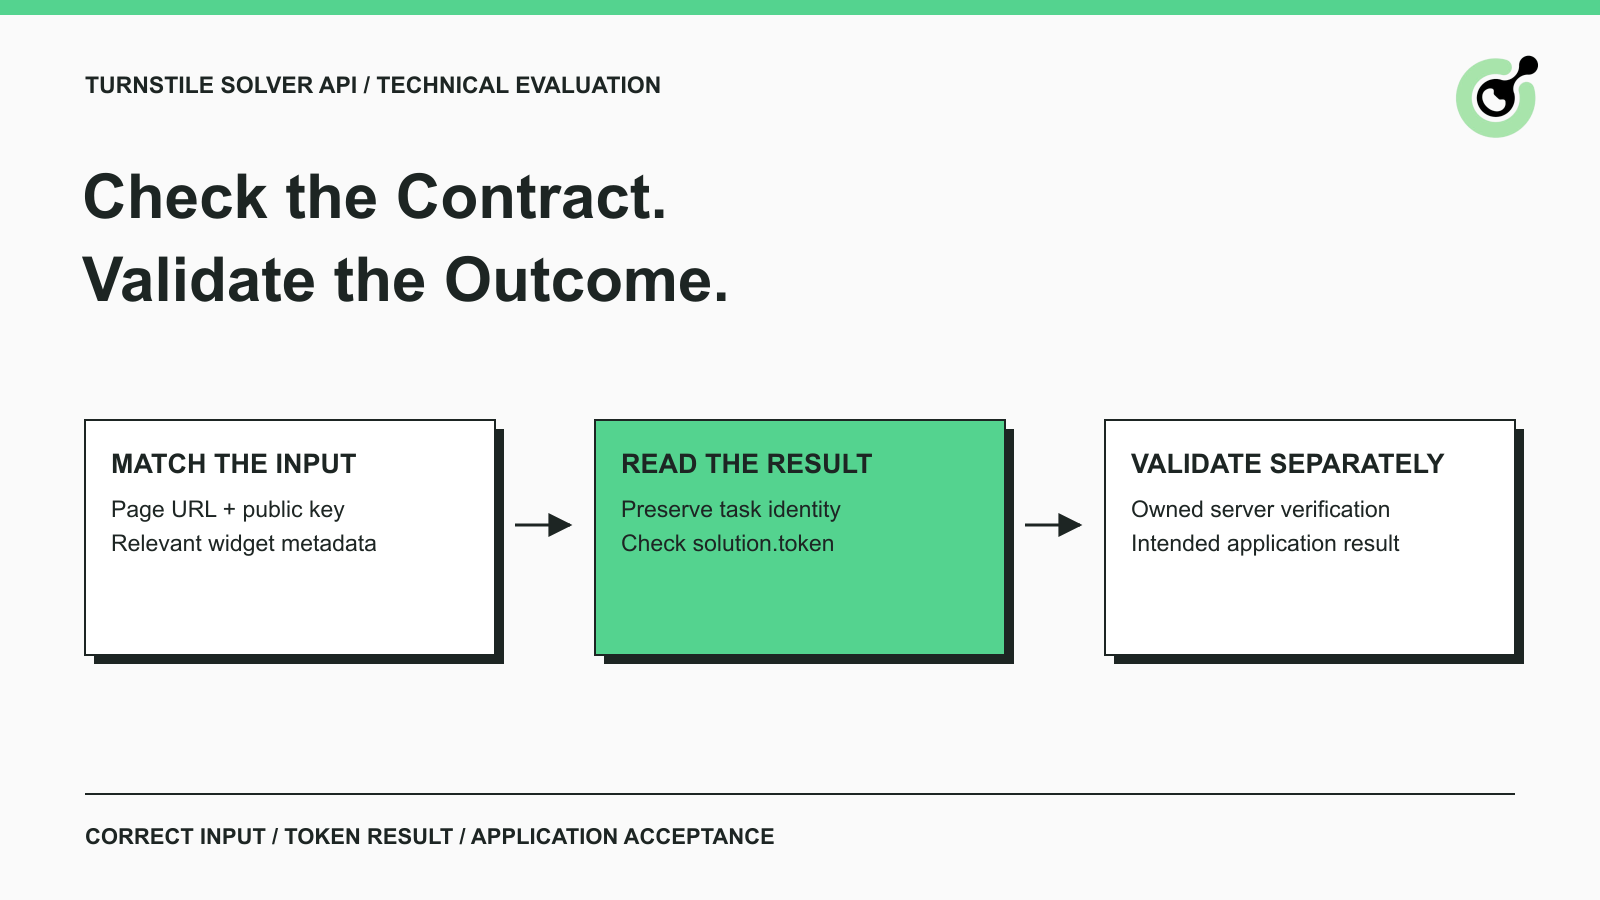
Una API de solucionador de Turnstile puede devolver una respuesta exitosa mientras su aplicación rechaza la operación. La integración podría haber seleccionado el widget equivocado, omitido los metadatos de la aplicación, leído el campo de solución equivocado o enviado después de que el intento ya no fuera válido. Una evaluación útil identifica estos desajustes antes de que un equipo se comprometa a mantener la integración.
CapSolver documenta un contrato de tarea de Turnstile que puede servir como ejemplo concreto para esta revisión. La lista de verificación siguiente se enfoca en entradas, resultados, validación y evidencia reproducible para flujos de trabajo de QA propiedad. No clasifica proveedores ni informa tasas de éxito medidas. Su propósito es ayudarle a decidir si una interfaz de solucionador específica se adapta a la aplicación que realmente opera.
Una evaluación de solucionador de Turnstile debe establecer la compatibilidad con la tarea requerida, un contrato de resultado usable y evidencia de que la aplicación deseada puede aceptar el resultado.
Comience con la aplicación propiedad y la operación bajo prueba. Registre la página esperada, la configuración del widget y la condición de finalización. Un ejemplo de formulario de contacto podría requerir que el servidor acepte una presentación de prueba y devuelva su identificador de recepción. Recibir un token sería un hito anterior, no el resultado final.
Mantenga esta evaluación técnica más estrecha que un ejercicio de compra general. La guía de selección de API de CAPTCHA cubre consideraciones más amplias de integración y operación. Aquí la pregunta central es si el contrato de entrada y salida de una tarea de Turnstile coincide con una aplicación específica.
La entrada de pruebas de API proporciona el contexto de prueba más amplio. Para un solucionador, una respuesta HTTP es solo una parte de ese contexto: la prueba también debe preservar qué intento de aplicación solicitó el resultado y qué lo haría completo.
Confirme que la operación utiliza un componente integrado de Turnstile y distinga cada clave por el servicio que la consume.
La guía de configuración de Turnstile de Cloudflare describe la clave pública del sitio y el secreto del lado del servidor. La clave del sitio identifica la integración del widget. El secreto del propietario del sitio pertenece al paso de validación del lado del servidor. La credencial del servicio de solucionador autentica su solicitud a un servicio de resolución separado.
No coloque el secreto de validación del propietario del sitio en una tarea de solucionador solo porque la tarea lo pida. En la tarea de Turnstile documentada de CapSolver, websiteKey se refiere a la clave pública del sitio, mientras que clientKey autentica la solicitud de CapSolver. Revise el destino de cada campo antes de manejar credenciales reales.
También confirme que la página es una integración de Turnstile en lugar de una experiencia de desafío de Cloudflare diferente. Una afirmación general no es suficiente para establecer compatibilidad con cada mecanismo que lleve el mismo nombre de proveedor. Si el mecanismo de la página es incierto, resuelva esa incertidumbre antes de crear tareas de prueba pagadas.
Su registro de evaluación debe nombrar la tarea exacta compatible y listar la evidencia de la aplicación utilizada para seleccionarla. Ese registro se vuelve útil cuando un cambio posterior en la página hace que la misma integración se comporte de manera diferente.
Alinee cada entrada de tarea requerida con una fuente confiable en el estado actual de la aplicación propiedad.
La referencia de tarea de Turnstile de CapSolver documenta AntiTurnstileTaskProxyLess, websiteURL y websiteKey. Los metadatos opcionales incluyen action y cdata donde los suministra la integración. Esos campos deben provenir del contexto de la aplicación relevante, no de valores copiados de un ejemplo no relacionado.
Un campo opcional en un esquema de servicio aún puede importar para una aplicación específica. Si su aplicación utiliza metadatos de acción, incluya ese requisito en la evaluación y confirme el mapeo de la interfaz seleccionada. No sustituya un campo específico de reCAPTCHA solo porque ambos mecanismos usen la palabra "acción".
Un SDK y la API JSON subyacente pueden exponer nombres o anidamiento diferentes. Si la evaluación incluye un SDK, inspeccione su mapeo de campos documentado como un paso separado. La presencia de un diccionario arbitrario extra no es evidencia de que un valor específico alcance el campo de tarea correcto.
La referencia actual de tarea de Turnstile de CapSolver especifica su tarea sin proxy y dice que un User-Agent proporcionado por el llamador se ignora para esta tarea. No agregue un proxy o afirme controlar el navegador de resolución solo porque otra tarea de CAPTCHA tenga dichos parámetros.
Si un requisito es importante para su entorno pero la documentación de la tarea no lo describe, márquelo como no resuelto y obtenga una respuesta específica antes de depender de él. Esto es más útil que asumir que nombres de campos familiares implican comportamiento equivalente entre familias de tareas.
Comprenda cómo el servicio identifica una tarea en progreso y dónde se devuelve el token de Turnstile completado.
La API createTask define el sobre de la solicitud del servicio. Para una tarea asíncrona, preservar el identificador de tarea devuelto con el intento de aplicación que lo creó. La API getTaskResult define la recuperación del resultado y separa el procesamiento de la disponibilidad y los errores.
Para la tarea de Turnstile documentada, la solución incluye un campo token. No asuma que cada tarea de CAPTCHA usa un nombre de campo estilo reCAPTCHA, o que un cuerpo de respuesta no vacío ya es una solución usable. Su mapeo debe ser específico lo suficiente como para que una forma inesperada de resultado produzca un fallo explícito.
Evalúe qué sucede cuando el llamador pierde su conexión, recibe un error de servicio o deja de esperar. Un tiempo de espera local no debe interpretarse automáticamente como prueba de que el proveedor nunca creó una tarea. Evite crear trabajo de reemplazo ciegamente cuando el resultado de la primera solicitud sea desconocido.
Este artículo proporciona una lista de verificación de contrato en lugar de una nueva implementación de sondeo. Use el ejemplo de tarea oficial como punto de partida de implementación, luego pruebe el cliente elegido y su política de fallos en su propio entorno. No se afirma aquí ningún llamado a proveedor en vivo o resultado de tiempo.
Canjee su código de bonificación de CapSolver
¡Aumente instantáneamente su presupuesto de automatización!
Use el código de bonificación CAP26 al recargar su cuenta de CapSolver para obtener un 5% adicional en cada recarga — sin límites.
Canjéalo ahora en su Panel de CapSolver
La validación del token pertenece al servidor de la aplicación y debe permanecer distinta de la respuesta de tarea lista del solucionador.
La documentación de Siteverify de Cloudflare requiere verificación del lado del servidor. Describe los tokens de Turnstile como de uso único y válidos durante cinco minutos. La aplicación también debe verificar el contexto devuelto relevante, como el nombre de host esperado y la acción, según su integración.
Estas propiedades afectan el diseño de la evaluación. Un token ya redimido no puede servir como fixture de éxito reutilizable. Una larga cola de aplicación también puede dejar un resultado inutilizable incluso cuando la resolución se completó anteriormente. Mida los pasos por separado para que el trabajo de aplicación retrasado no se confunda con el procesamiento del proveedor.
Para una prueba de formulario de contacto propiedad, trate la aceptación del servidor de la operación de prueba deseada como la verificación final. Un callback exitoso del lado del cliente es evidencia de un evento del cliente. Una respuesta exitosa de Siteverify es evidencia de verificación. El formulario aún puede fallar en una regla de aplicación separada posteriormente.
Mantenga la evidencia precisa. Si la validación pasa pero faltan datos de formulario requeridos, informe un rechazo de aplicación en lugar de un fallo del solucionador. Si la tarea nunca devuelve un resultado, informe ese estadio en su lugar. Una sola bandera "fallido" dificulta elegir la solución correcta o comparar dos versiones de la integración.
No envíe credenciales de solucionador, secretos de validación o tokens completos a registros generales. Registre identificadores y categorías de razón suficientes para diagnosticar el intento, con acceso restringido a cualquier evidencia adicional que necesite su equipo.
Use pruebas de aplicación deterministas para comportamiento predecible y una prueba de solucionador permitida separada para evidencia de servicio real.
La guía de solución de problemas de Cloudflare proporciona claves de sitio y claves secretas de prueba con resultados controlados. Estas son útiles para verificar que su aplicación maneje los caminos de verificación exitosa y fallida sin depender de un desafío variable.
No miden la capacidad del solucionador para producir un resultado aceptado en producción. Un token de prueba y su secreto de prueba correspondiente pertenecen al contrato de prueba. No presente un fixture que siempre pase como evidencia de que un solucionador comercial logró una tasa de éxito específica.
Para resolución real, use un entorno que posea o esté explícitamente autorizado a probar, con configuración similar a producción y credenciales de servicio requeridas para esa prueba. Mantenga el tráfico acotado, evite generar mensajes dirigidos a clientes desde envíos sintéticos y decida de antemano cuándo se detiene la prueba.
Si ese entorno o credencial falta, termine la documentación y la revisión de mapeo local y etiquete la etapa de servicio real como no verificada. Un requisito faltante claro es un resultado de evaluación útil. Fabricar una respuesta exitosa elimina la evidencia misma que la evaluación pretendía recopilar.
Una hoja de cálculo útil registra el resultado esperado de cada etapa relevante antes de ejecutar la prueba.
| Caso | Manejo esperado | Evidencia a retener |
|---|---|---|
| La entrada requerida falta | Rechace la solicitud o capture el error documentado | Nombre del campo y categoría de error redactada |
| Los metadatos de aplicación opcionales importan | Confirme que el valor correcto se mapea a la tarea | Revisión de mapeo y contexto de prueba propiedad |
| La tarea aún está procesando | Mantenga el intento pendiente dentro de su presupuesto | Referencia de tarea y transiciones de estado |
| El token se devuelve | Asócielo con el intento activo original | Forma del resultado y registro de correlación |
| La validación rechaza el token | Preservar la razón del servidor y detener esa solicitud | Resultado de validación redactado |
| El formulario cambia antes de completarse | Reevalúe la operación deseada antes de usar el resultado | Versión del formulario o identidad del intento |
| Una regla de aplicación ordinaria falla | Informe un fallo de aplicación por separado | Aserción de aplicación y categoría de respuesta |
Esta hoja de cálculo es un plan de prueba propuesto, no un conjunto de resultados de prueba completados. Agregue requisitos específicos de la aplicación en lugar de inflar la lista con casos que no afecten la decisión.
Por ejemplo, una página con varios widgets necesita una asociación explícita de formulario a widget. Un trabajador que puede reiniciarse necesita un método definido para manejar sus tareas en vuelo conocidas. Esos requisitos pertenecen a la aplicación y al cliente juntos; no deben inferirse a partir de la descripción en la página principal de un proveedor.
Compare el costo y la latencia sobre la misma carga de trabajo permitida solo después de entender los caminos de entrada y validación requeridos.
Registre el tiempo de creación de tarea, la disponibilidad de solución, la finalización de validación y el resultado final de la aplicación como eventos separados. Incluya intentos fallidos en el informe. Un gráfico de latencia que contenga solo muestras exitosas puede ocultar fallos largos, mientras que un cálculo de costo que excluya reintentos puede subestimar el costo de operaciones aceptadas.
Use el comportamiento de facturación real y la evidencia de factura o uso disponible para el servicio evaluado. No asuma que las tareas fallidas siempre se cobran, siempre se reembolsan o se incluyen en un plan determinado. Esos son términos específicos del servicio que necesitan verificación actual.
Informe el número de operaciones intentadas, el número aceptado por la aplicación y los intentos no resueltos junto con cualquier porcentaje. Mantenga adjuntos la configuración de desafío, la versión de la aplicación y el período de evaluación para que un revisor posterior entienda qué cambió.
Esta lista de verificación técnica no proporciona clasificaciones de proveedores medidas. Proporciona los requisitos de evidencia necesarios antes de que una clasificación o decisión de compra sea significativa para su carga de trabajo.
Elija una interfaz de solucionador de Turnstile cuando su contrato de tarea documentado y sus resultados de aceptación observados cumplan con los requisitos de la aplicación.
Escriba qué se verificó, qué falló y qué permanece sin probar. Si el mapeo de entrada es claro pero la validación del servidor nunca se ejerció, esa distinción debe permanecer visible en la decisión. Para un flujo de trabajo permitido soportado, CapSolver puede proporcionar el paso de resolución mientras su aplicación retiene la responsabilidad de la operación deseada y su resultado final.
P: ¿Necesita un solucionador mi clave secreta de Turnstile?
La tarea de Turnstile de CapSolver documentada utiliza la websiteKey pública y la clientKey de CapSolver. La clave secreta de Turnstile del propietario del sitio pertenece a la validación del lado del servidor y no es un campo en esa tarea del solucionador.
P: ¿Es lo mismo una tarea lista que un envío exitoso del formulario?
A: Una tarea lista indica que hay un resultado del solucionador disponible. La aplicación aún necesita validar el token y realizar sus propias verificaciones de aceptación antes de considerar la operación como completa.
P: ¿Pueden las claves de prueba de Turnstile medir la precisión del solucionador?
A: Las claves de prueba prueban el comportamiento controlado de la aplicación. No establecen la precisión de resolución comercial ni las tasas de aceptación en producción.
P: ¿Debo añadir un proxy a cada tarea de Turnstile?
A: Siga la documentación específica de la tarea. CapSolver actualmente documenta AntiTurnstileTaskProxyLess para Turnstile; los requisitos de otras tareas CAPTCHA no deben copiarse automáticamente en ella.
P: ¿Qué debo hacer si una capacidad requerida no está documentada?
A: Marque la capacidad como no resuelta y obtenga información verificable antes de confiar en ella. No trate una afirmación de cobertura amplia o un campo de SDK con nombre similar como prueba.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Diagnosticar flujos de desafíos de Cloudflare con AntiCloudflareTask, proxy estable e identidad de agente de usuario, HTML fresco, manejo de desbloqueo, validación y errores seguros.
Construya un monitoreo confiable de precios de propiedades con conjuntos de datos oficiales, observaciones comparables, resolución de desafíos de Cloudflare, evidencia y alertas controladas.
