🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK

Aloísio Vítor
Image Processing Expert
Publicado Sep 17, 2026
Actualizado Sep 17, 2026 · min de lectura
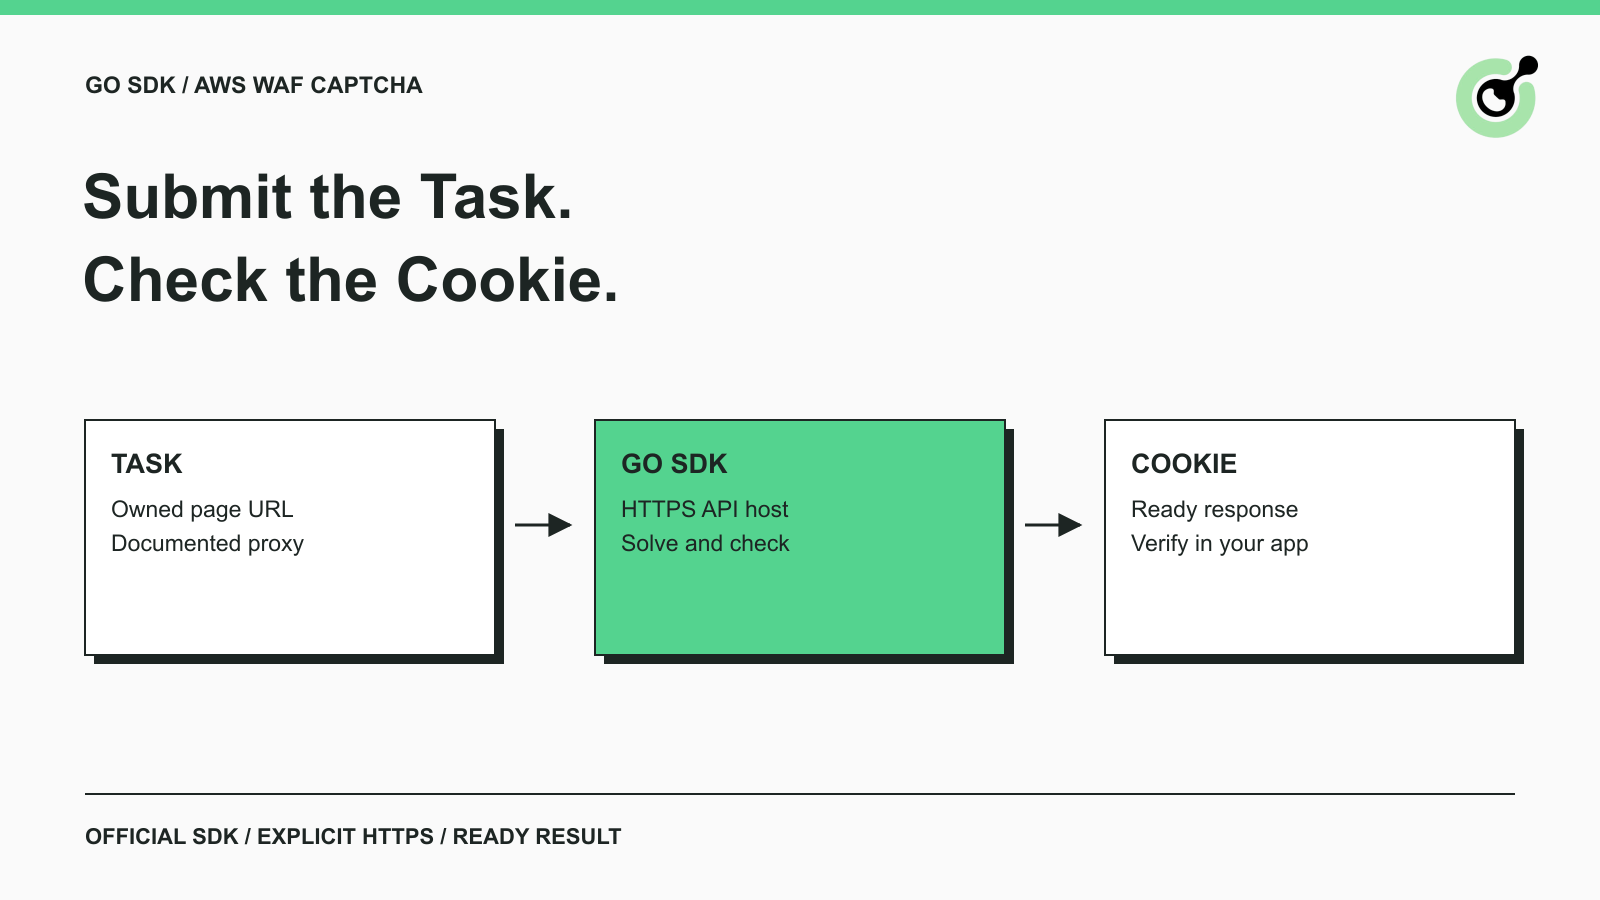
AntiAwsWafTask documentada y devolver un resultado de CAPTCHA de AWS WAF.result.Solution.Cookie después de verificar errores, listo y una solución no vacía.Una integración de CAPTCHA de AWS WAF en Go tiene dos responsabilidades separadas: solicitar al solucionador el resultado documentado y usar correctamente ese resultado en la aplicación que se está probando. El SDK oficial maneja el intercambio de API, pero no puede decidir si su aplicación aceptó el intento completado.
Este tutorial utiliza CapSolver para una página de prueba de AWS WAF propiedad. Se centra en instalar el módulo de Go, construir la tarea, manejar el cookie devuelto y comprender el comportamiento de transporte del SDK. El recorrido no asume que un token aceptado en un dominio se aplica a otro.
El SDK de Go encapsula la creación de tareas y la recuperación de resultados detrás de su método Solve. Una biblioteca de API empaqueta esas llamadas en métodos de nivel de lenguaje, pero aún necesita los parámetros de tarea correctos y la lógica de la aplicación.
La documentación oficial de la tarea de AWS WAF describe AntiAwsWafTask y su resultado solution.cookie. El SDK de Go expone la respuesta como un CapSolverResponse que contiene un puntero Solution. Esta distinción es importante: Solve no devuelve directamente la cadena de cookie.
Para este tutorial, la secuencia deseada es:
AWS describe sus tokens como parte de mitigación de amenazas inteligentes de AWS WAF. Trate el resultado como un valor asociado a un intento específico, no como un permiso permanente para acceder a una aplicación.
Cree un pequeño módulo de Go y fije la versión del SDK utilizada en este ejemplo. El paquete se publica en el repositorio oficial de CapSolver para Go.
mkdir capsolver-aws-waf-example
cd capsolver-aws-waf-example
go mod init capsolver-aws-waf-example
go get github.com/capsolver/capsolver-go@v0.0.0-20251204081438-e4e07af23eae
El ejemplo se compiló y sus pruebas locales se ejecutaron con Go 1.27.1. La versión de dependencia larga es una versión pseudo de Go que identifica un commit específico. Fijarla hace que el código fuente del SDK sea reproducible; no es una recomendación para ignorar actualizaciones futuras.
Mantenga los archivos generados go.mod y go.sum con el ejemplo. La documentación estándar sobre gestión de dependencias de Go explica estos archivos y la selección de versiones. Al actualizar el SDK, vuelva a ejecutar las pruebas que cubran los campos de solicitud y el manejo de respuestas.
Esta instalación prepara la biblioteca cliente. No proporciona una página de prueba de AWS WAF, compra créditos de solucionador o configura un proxy. Estos son requisitos previos separados para una resolución real.
El ejemplo lee una URL de página propiedad, una cadena de proxy y una clave de API de resolución desde variables de entorno.
| Variable | Valor a proporcionar |
|---|---|
OWNED_WAF_URL |
URL de la página AWS WAF que posee o está autorizado a probar |
CAPSOLVER_PROXY |
Proxy formateado según la documentación de la tarea |
CAPSOLVER_API_KEY |
Clave de API de resolución para su cuenta de CapSolver |
Estos nombres de variable pertenecen al ejemplo; no son campos adicionales de tarea de API. El código de Go los mapea a websiteURL, proxy y ApiKey del cliente del SDK.
Use su gestor de secretos normal o entorno de desarrollo para proporcionar credenciales. No pegue una clave real en código comprometido y no sustituya una credencial de gestión de contenido por la clave de resolución. Las credenciales de proxy deben recibir la misma atención.
Elija la URL específica propiedad que produzca el desafío. Una página principal genérica puede no proporcionar el contexto necesario para una prueba de una ruta diferente. Mantenga la sesión de aplicación y la configuración de red consistente con el diseño de la prueba en lugar de tratar el resultado del solucionador como desconectado de la solicitud que lo necesita.
Guarde el siguiente código como main.go. Su mapa de tarea y llamada Solve siguen los ejemplos oficiales del SDK y la tarea. Las comprobaciones de entorno, la asignación explícita del host HTTPS y las comprobaciones de cookie lista son adiciones para este pequeño programa. Las pruebas HTTP locales ejercieron el SDK; una resolución en vivo requiere su clave de resolución, proxy y página propiedad y no se realizó.
package main

import (
    "errors"
    "fmt"
    "log"
    "net/http"
    "os"
    "time"

    capsolver_go "github.com/capsolver/capsolver-go"
)

func solveAWS(pageURL, proxy, key string) (*capsolver_go.CapSolverResponse, error) {
    if pageURL == "" || proxy == "" || key == "" {
        return nil, errors.New("set OWNED_WAF_URL, CAPSOLVER_PROXY and CAPSOLVER_API_KEY")
    }
    client := capsolver_go.CapSolver{ApiKey: key}
    result, err := client.Solve(map[string]any{
        "type": "AntiAwsWafTask",
        "websiteURL": pageURL,
        "proxy": proxy,
    })
    if err != nil {
        return nil, err
    }
    if result == nil || result.Status != "ready" ||
        result.Solution == nil || result.Solution.Cookie == "" {
        return nil, errors.New("no ready AWS WAF cookie result")
    }
    return result, nil
}

func main() {
    capsolver_go.ApiHost = "https://api.capsolver.com"
    http.DefaultClient.Timeout = 20 * time.Second
    result, err := solveAWS(
        os.Getenv("OWNED_WAF_URL"),
        os.Getenv("CAPSOLVER_PROXY"),
        os.Getenv("CAPSOLVER_API_KEY"),
    )
    if err != nil {
        log.Fatal(err)
    }
    fmt.Println("AWS WAF result status:", result.Status)
    // result.Solution.Cookie pertenece a este intento de prueba autorizado.
}
En la fuente del SDK fijado, el host predeterminado vuelve a un URL HTTP. La asignación explícita a capsolver_go.ApiHost selecciona https://api.capsolver.com antes de que la solicitud lleve su credencial de resolución.
El SDK utiliza el cliente HTTP predeterminado de Go. Establecer http.DefaultClient.Timeout aplica un tiempo de espera para esta ejemplo independiente. También cambia ese cliente a nivel del proceso: si incrusta el SDK en una aplicación más grande, revise el efecto en otros usuarios del cliente predeterminado.
El valor de 20 segundos es una configuración de ejemplo, no una garantía de finalización del servicio o un plazo para toda la tarea. El SDK puede realizar varias solicitudes HTTP al recuperar un resultado. Cada solicitud con un tiempo de espera no hace que la llamada completa Solve sea una operación de 20 segundos.
La documentación de Go net/http describe el comportamiento de tiempo de espera del cliente. El envoltorio no expone un parámetro de cancelación basado en contexto porque el método del SDK mostrado aquí no lo acepta.
Redeen su código de bono de CapSolver
Aumente su presupuesto de automatización instantáneamente!
Use el código de bono CAP26 al recargar su cuenta de CapSolver para obtener un 5% adicional en cada recarga — sin límites.
Redeenlo ahora en su Panel de CapSolver
Ejecute el programa después de proporcionar las tres configuraciones de entorno. Este comando en vivo aún necesita validación con su página propiedad; las pruebas grabadas usaron una fixture HTTP local:
go run .Cuando el SDK devuelve una respuesta lista con una cookie no vacía, el programa imprime el estado de la respuesta. No imprime deliberadamente la cookie en sí. El valor está disponible en result.Solution.Cookie para la parte de su prueba propiedad que continúa el flujo de la aplicación.
Hay tres comprobaciones distintas en solveAWS. Un error de Go falla la llamada. Una respuesta faltante o no lista falla la comprobación de listo del envoltorio. Una solución nula o una cookie vacía falla la comprobación de contenido de resultado. Esto evita que el código llamador continúe simplemente porque se devolvió un puntero.
Una impresión de estado no es una afirmación de éxito de la aplicación. Agregue la verificación final en su ejecutor de pruebas después de que lo use en la sesión adecuada. Si la página aún presenta un desafío, conserve la etapa observada y la información de error del proveedor en lugar de tratar el estado impreso como prueba de que la página aceptó el intento.
El ejemplo no implementa un jar de cookies HTTP o una capa de automatización de navegador. Eso depende de cómo su aplicación crea y mantiene su sesión de prueba. Evite agregar un dominio de cookie adivinado o un encabezado global que aplique el valor a solicitudes no relacionadas.
Los campos opcionales son relevantes cuando el contexto de desafío real y la documentación de la tarea actual los requieren. La guía de tareas de AWS WAF incluye campos como awsKey, awsIv, awsContext y awsChallengeJS para situaciones documentadas.
Comience con la solicitud que coincida con su página y tipo de tarea soportado. Si el servicio informa que falta contexto requerido, inspeccione el desafío actual en la página propiedad y siga la documentación correspondiente. No inserte valores de marcador de posición en cada campo opcional simplemente para hacer que el JSON se vea completo.
Los datos del desafío deben pertenecer al intento actual. Combinar una URL de página de una prueba con parámetros de desafío guardados de otra página o tiempo hace que la solicitud sea más difícil de razonar. Una solicitud puede ser sintácticamente válida mientras sus entradas describan contextos incompatibles.
La guía general de CAPTCHA de AWS WAF explica la familia de tareas. Este ejemplo de Go agrega el manejo específico del lenguaje del sobre de respuesta y el comportamiento HTTP; no cambia la información de desafío requerida.
La aplicación debe usar el resultado solo en el contexto de prueba autorizado para el cual fue obtenido. AWS documenta dominios de tokens y listas de dominios, que influyen en dónde se puede aceptar un token.
Para una prueba de integración propiedad, registre el host objetivo y el intento asociado al resultado. Deje que la capa cliente o navegador específica de la aplicación maneje su ámbito de cookie deseado. No asuma que la cadena devuelta debe copiarse a cada host que visita un raspador o agente.
Una verificación útil responde a dos preguntas: ¿el proveedor devolvió la forma de resultado esperada y la aplicación aceptó la operación posterior? Mantenga ambos resultados. Si el primero tiene éxito y el segundo falla, investigue dominio, sesión, tiempo y la respuesta de la aplicación en lugar de etiquetar cada rechazo como un fallo de transporte del SDK.
El SDK no implementa políticas de acceso de AWS ni altera su ACL web. Su configuración de WAF de la aplicación sigue controlando el manejo de solicitudes.
El ejemplo se ejecutó contra una fixture HTTP local usando el SDK fijado real. Las pruebas comprobaron el mapa de tarea saliente, una respuesta lista directa, una respuesta de crear-entonces-pausar, errores del proveedor, JSON mal formado, cookies faltantes y configuraciones faltantes.
Esta superficie de pruebas es más estrecha que una resolución en vivo. La fixture proporcionó su propio valor de cookie y ninguna página real de AWS WAF lo aceptó. Las pruebas establecen que el envoltorio de Go interactúa con el SDK instalado y maneja esos formatos de respuesta. No establecen compatibilidad con el servicio en vivo o una tasa de éxito de resolución.
Un detalle de fuente merece atención al extender el cliente: el SDK fijado serializa su credencial usando ClientKey, mientras que los ejemplos REST muestran clientKey. La fixture local registra lo que el SDK realmente envía; no demuestra qué mayúsculas acepta un punto final en vivo. Mantenga esta distinción visible al diagnosticar una solicitud real y consulte al soporte de origen antes de cambiar el SDK interno.
Para una primera verificación en vivo, use una sola página propiedad representativa, una clave de resolución válida y la configuración de proxy documentada. Verifique la cookie devuelta y el resultado final de la aplicación. Pruebe CapSolver para esa verificación específica antes de expandir la integración a páginas adicionales.
P: ¿Cuál es la ruta de importación de Go correcta?
Use github.com/capsolver/capsolver-go. Este ejemplo le asigna el alias local capsolver_go y fija la versión de dependencia mostrada en el comando de instalación.
P: ¿Devuelve Solve directamente la cookie de AWS WAF?
No. Devuelve un sobre de respuesta. Después de verificar el error, el estado de la respuesta y la solución, acceda a la cookie a través de result.Solution.Cookie.
P: ¿Por qué establecer el host de API explícitamente?
La fuente del SDK fijado tiene un host de retroalimentación HTTP. El ejemplo selecciona el punto final de API HTTPS antes de enviar credenciales. Vuelva a verificar este comportamiento al cambiar las versiones de dependencia.
P: ¿Es el tiempo de espera HTTP un plazo para la resolución completa?
No. El SDK puede emitir varias solicitudes al recuperar el resultado. Un tiempo de espera por solicitud no impone el mismo límite en toda la operación o establece la cancelación remota.
P: ¿Se probó esto contra una página de AWS WAF en vivo?
No. El código de Go se ejecutó contra fixtures HTTP locales con el SDK real. Una clave de resolución en vivo y una página de prueba de AWS WAF propiedad aún son necesarias para validar el comportamiento del servicio y la aceptación de la aplicación.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
Construya un flujo de trabajo de AWS WAF autorizado con herramientas CapSolver, detección de respuestas, puertas de política, manejo de sesiones, reintentos y verificación.
Domina la resolución de desafíos de CAPTCHA de Amazon AWS WAF en la automatización del navegador con estrategias expertas. Aprende a integrar CapSolver para flujos de trabajo de automatización sin problemas y eficientes. Este guía cubre soluciones basadas en tokens y basadas en clasificación.

