

🎉NUEVOCapSolver para agentes de IA-Integraciones de MCP, herramientas de agente y SDK
Aloísio Vítor
Image Processing Expert
Publicado Nov 20, 2026
Actualizado Nov 20, 2026 · min de lectura
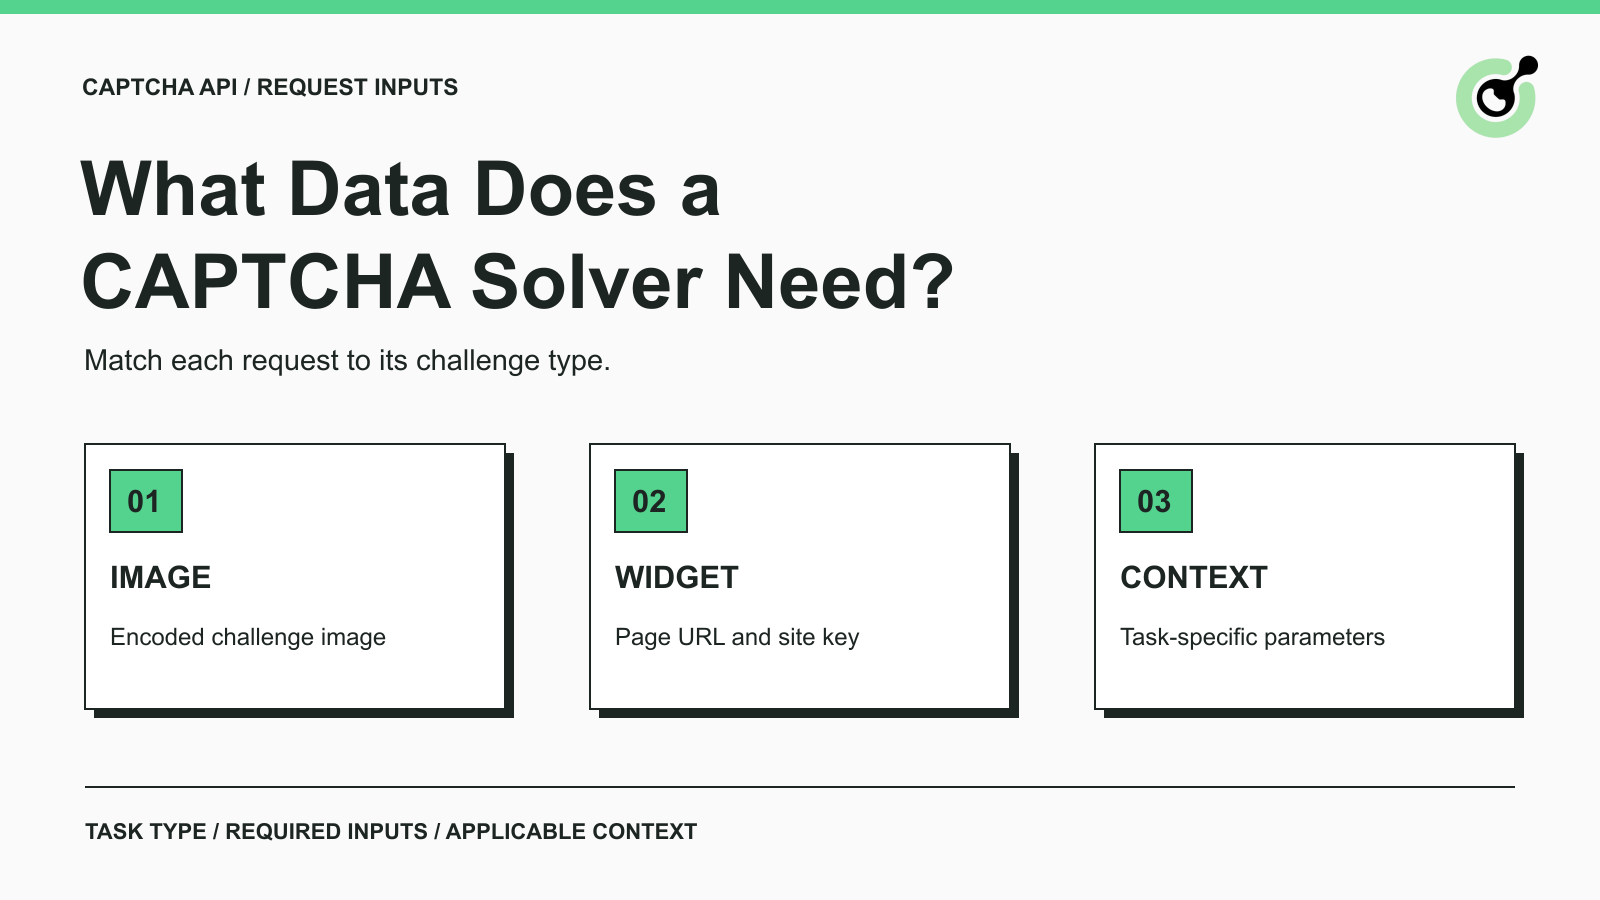
Las entradas de la API de un solucionador de CAPTCHA son las credenciales, el identificador de tarea y los datos del desafío que un servicio de resolución usa para procesar una solicitud de CAPTCHA. En CapSolver, la solicitud createTask separa tu credencial de cuenta, clientKey, del objeto task que describe el desafío.
Esta distinción es importante al conectar un solucionador a una aplicación existente. Un navegador puede estar gestionando una petición de servicio con docenas de campos, pero esos campos no pertenecen automáticamente a una tarea de CAPTCHA. Empieza por el tipo de desafío y sus requisitos documentados. Decide qué enviar a partir de ese contrato, en lugar de serializar todo lo que el navegador o el agente conocen en ese momento.
Esta guía explica las categorías de entrada para tareas de imagen a texto, reCAPTCHA v2 y Turnstile independiente de Cloudflare. Es una referencia de selección de campos, no una afirmación de que una única forma de solicitud sirva para todos los desafíos ni de que un solucionador controle el sitio web de destino.
Los datos requeridos dependen de si el solucionador recibe una imagen o información sobre un desafío basado en widget. La tabla siguiente compara algunos tipos de tarea de CapSolver; no es un inventario completo de todas las tareas compatibles.
| Desafío | Tipo de tarea | Entradas principales de la tarea | Contexto adicional |
|---|---|---|---|
| Texto dentro de una imagen | ImageToTextTask |
Datos de imagen en body |
Opciones documentadas como el módulo de reconocimiento o la URL de la página de origen |
| reCAPTCHA v2 estándar | ReCaptchaV2TaskProxyLess |
websiteURL y websiteKey |
Campos documentados que coincidan con la configuración real del desafío |
| Turnstile independiente | AntiTurnstileTaskProxyLess |
websiteURL y websiteKey |
metadata.action y metadata.cdata cuando corresponda |
Cada tarea también necesita su type, y la solicitud envolvente necesita tu credencial del solucionador. Evita tratar los campos opcionales como una lista de compras: añadir todos los parámetros disponibles no garantiza que la solicitud describa el desafío actual correctamente.
Una ImageToTextTask toma la imagen como datos Base64 en body. El formato documentado excluye el prefijo data:image/...;base64, y los saltos de línea. Un nombre de archivo local por sí solo no es el contenido de la imagen.
Para un formulario de servicio permitido con un pequeño CAPTCHA de texto, prepara la propia imagen del CAPTCHA. No la sustituyas por una captura de pantalla de toda la página que contenga la consulta del cliente, datos de contacto o historial de pedidos. Ese material de alrededor no es relevante para reconocer los caracteres.
La preparación de la imagen debe seguir preservando la información necesaria para leer el desafío. Un recorte que corte caracteres es una entrada incompleta. Una captura de pantalla de una imagen que no se ha cargado también es una entrada equivocada, aunque su codificación Base64 sea válida. Esos son problemas de selección de contenido, distintos del formato de la solicitud.
Una tarea de reCAPTCHA v2 usa websiteURL para la página que contiene el desafío y websiteKey para la site key del widget. La dirección de la página debe describir la página relevante; una URL recordada de la página de inicio no siempre es un sustituto útil.
Según la configuración, la documentación describe campos adicionales como pageAction, recaptchaDataSValue o una carga Enterprise. Usa la variante de tarea aplicable y su esquema actual. No copies parámetros de Enterprise en una tarea estándar solo porque una solicitud de ejemplo los contenga.
La configuración del widget reCAPTCHA de Google muestra la site key en ajustes del lado de la página como data-sitekey. Este identificador público del widget no debe confundirse con la credencial privada de tu cuenta de solucionador.
La tarea Turnstile independiente requiere una URL de página y una site key. Su esquema también admite un action y cdata dentro de metadata. Proporciona esos valores cuando pertenezcan al desafío que se está gestionando; no inventes etiquetas para que la solicitud parezca más completa.
Una página de Cloudflare que mencione un control de seguridad no es prueba suficiente de que esta tarea exacta sea la aplicable. Turnstile independiente y un desafío de Cloudflare de página completa tienen documentación y requisitos separados. Identifica qué flujo encuentra tu aplicación antes de seleccionar sus campos de entrada.
Estas claves identifican a distintas partes y deben permanecer en sus respectivas partes del flujo de trabajo. Confundirlas puede convertir una solicitud por lo demás correcta en un error de autenticación o de configuración.
| Valor | Propósito | Dónde pertenece |
|---|---|---|
| Clave de API del solucionador | Autoriza a tu aplicación a usar el servicio de resolución | Autenticación de la solicitud al solucionador, según la documentación de ese servicio |
| Site key del CAPTCHA | Identifica el widget que se usa en la página | Los parámetros de widget de la tarea correspondiente |
| Clave secreta de verificación del propietario del sitio web | Permite al sitio validar una respuesta de CAPTCHA con el proveedor del desafío | El proceso de validación del lado servidor del sitio web |
El glosario de API key explica por qué las credenciales de API necesitan protección. Mantén la credencial del solucionador en la configuración controlada del servidor de tu aplicación en lugar de colocarla en un formulario público o en un script entregado al navegador. La guía de gestión de secretos de OWASP proporciona los principios generales para controlar el acceso a dichas credenciales.
La clave secreta de verificación del propietario del sitio web es un concepto independiente. La documentación de validación de Turnstile de Cloudflare, por ejemplo, describe un servidor que envía su secreto y el token de respuesta a Siteverify. Ese secreto no es el websiteKey solicitado por una tarea independiente del solucionador.
Si tu aplicación es un cliente autorizado del sitio web de otra persona, no supongas que necesitas acceso al secreto privado de verificación del sitio. Usa las entradas de tarea documentadas para el solucionador y deja que el destino realice su propia validación.
Canjea tu código de bono de CapSolver
¡Impulsa tu presupuesto de automatización al instante!
Usa el código de bono CAP26 al recargar tu cuenta de CapSolver para obtener un 5% de bono adicional en cada recarga, sin límites.
Canjéalo ahora en tu Panel de CapSolver
Los esquemas de tarea seleccionados arriba no requieren un formulario de negocio completo, el HTML de la página ni el historial de conversación de un agente. Construye la solicitud saliente en torno a los campos documentados en lugar de reenviar todo el estado de la aplicación.
Considera un formulario de consulta comercial autorizado. Tu aplicación puede tener un identificador de producto, cantidad solicitada, dirección de contacto y mensaje. Si la página presenta un CAPTCHA de texto en imagen, la solicitud de reconocimiento puede prepararse a partir de la imagen del desafío. La consulta permanece en el propio flujo de gestión de formularios de la aplicación. Este es un ejemplo de separación de responsabilidades, no una integración probada con un sitio web concreto.
Una tarea basada en widget cambia el contenido de la parte del desafío: una URL de página, una site key y el contexto aplicable sustituyen a la imagen. La consulta comercial sigue sin convertirse en entrada del solucionador solo por aparecer en la misma pantalla.
Aplica el mismo escrutinio a campos que parecen inocuos. Una URL de página puede contener referencias de cuenta u otra información en su cadena de consulta. Revisa si compartir la URL requerida es apropiado para el flujo autorizado. No elimines en silencio contexto de desafío requerido ni sustituyas una página distinta para ocultar una incongruencia. Si los datos requeridos no pueden compartirse, resuelve esa restricción antes de hacer la llamada.
Para familias de tareas compatibles más allá de este artículo, revisa su propia documentación. Algunas tareas necesitan otra información de entorno o de sesión. La ausencia de un campo en esta comparación no significa que el campo sea innecesario en todos los casos.
La entrada está incompleta cuando no describe el desafío requerido por la tarea elegida, aunque la solicitud sea JSON válido. Revisa la selección de la tarea y los valores reales antes de añadir datos no relacionados o reintentar la misma solicitud.
| Síntoma en tu solicitud | Qué examinar |
|---|---|
| Un campo Base64 contiene una ruta de archivo | Si se han proporcionado bytes de imagen en lugar de una referencia a un archivo local |
| La imagen muestra todo el formulario | Si el CAPTCHA previsto es legible y si se incluyó información comercial no relacionada de forma innecesaria |
| Una tarea de widget tiene URL pero no site key | El identificador de widget requerido por esa tarea |
| Los parámetros proceden de otra página o entorno | Si la URL, la site key y el contexto relevante describen el mismo desafío |
| Una tarea estándar incluye campos copiados de Enterprise | Si la variante de tarea y los nombres de parámetros coinciden con la documentación actual |
| Un campo opcional contiene un valor inventado | Si el desafío realmente proporciona ese contexto |
Para problemas específicamente relacionados con identificadores de reCAPTCHA y tokens devueltos, la guía de resolución de errores de site key o token de reCAPTCHA cubre esa tarea diagnóstica más limitada.
Una revisión útil de la solicitud puede registrar el tipo de tarea, qué campos requeridos están presentes y qué documentación justificó cada campo opcional. No necesitas pegar credenciales, imágenes en bruto o tokens completos en un ticket de revisión para explicar esas decisiones. Esto mantiene la revisión centrada en el contrato de la solicitud en lugar de acumular otra copia de la carga útil.
Un esquema de entrada te dice qué acepta la API; no establece la política de retención de un proveedor, los compromisos contractuales ni la decisión final del destino. Mantén esas cuestiones separadas al revisar una integración con un solucionador.
Antes de usarlo en producción, evalúa los datos reales que tu aplicación va a transmitir y consulta las políticas o acuerdos relevantes del proveedor para conocer los requisitos de manejo. No infieras un calendario de eliminación, una garantía de residencia de datos o una restricción de uso en entrenamiento a partir de un ejemplo corto de tarea. Ninguna de esas garantías se deduce de la mera presencia de websiteURL o body.
De igual modo, una respuesta o token devuelto es solo un componente del flujo de trabajo. Tu aplicación debe comprobar si la página o el servicio previstos aceptaron la siguiente acción autorizada. Una solicitud al solucionador que se complete correctamente no puede establecer que se haya enviado una consulta comercial, que se haya recuperado un documento o que el destino haya concedido permiso para más actividad.
Una solicitud de CAPTCHA clara empieza por el tipo de desafío compatible, luego incluye sus entradas requeridas y el contexto aplicable. Mantén bien diferenciadas las credenciales del solucionador, los identificadores de widget y los datos de negocio durante todo ese proceso.
Este enfoque hace que las revisiones de solicitudes sean más fáciles: cada campo saliente tiene un propósito documentado y el contexto de desafío que falte puede investigarse sin reenviar todo el estado del navegador. Usa la documentación actual de la tarea siempre que cambien el tipo de desafío o la configuración de la página.
Usa CapSolver para el paso de CAPTCHA compatible dentro de tu flujo de automatización autorizado. Empieza con el esquema de tarea relevante, prepara solo las entradas requeridas y aplicables, y mantén las comprobaciones del resultado de destino en tu aplicación.
P: ¿Todas las tareas de solucionador de CAPTCHA necesitan una imagen?
No. El reconocimiento de imagen a texto usa datos de imagen, mientras que las tareas de reCAPTCHA v2 y Turnstile independiente descritas aquí usan parámetros de página y de widget. Elige la tarea antes de preparar la carga útil.
P: ¿Puedo usar mi clave de API del solucionador como websiteKey?
No. La clave de API del solucionador autoriza tu solicitud al servicio; websiteKey identifica el widget de CAPTCHA. Estos valores no son intercambiables.
P: ¿Debo enviar campos opcionales si no sé sus valores?
No. Usa campos opcionales cuando el desafío actual y la documentación de la tarea los justifiquen. Adivinar una acción o copiar contexto no relacionado no repara una entrada faltante.
P: ¿La API necesita los datos del cliente del formulario?
Los esquemas de tarea seleccionados en esta guía no requieren datos de contacto del cliente, texto de la consulta ni registros de pedidos. Mantén esos datos de aplicación separados de las entradas del desafío y revisa cualquier información sensible incrustada en un campo requerido.
P: ¿Enviar menos campos garantiza un resultado satisfactorio?
No. El objetivo es una solicitud correcta y específica de la tarea, no la solicitud más pequeña posible a cualquier precio. Omitir datos requeridos o contexto de desafío aplicable puede hacer que una solicitud esté incompleta, y el destino sigue determinando si la acción posterior se acepta.
Aloísio Vítor
Image Processing Expert
Interpreting the visual signals behind web workflows.
SOBRE EL AUTOR
